相次ぐ情報漏えい事案と、ちいプラのセキュリティ対策について
2026年9月以降、不正アクセスによる情報漏えい事案が相次いでいます。
旅行業界でも、楽天トラベル、手間いらず(サイトコントローラー)、OZモールなどで情報漏えいが発生しています。また、お客様向けメール配信に使われる複数のサービスでも情報漏えいが確認されています。
特に問題となっている以下の事案については、ちいプラでは同様の被害が生じにくい仕組みになっております。
皆さまにご安心いただくため、概要をお知らせいたします。
- (1)GMO事案/金銭被害と利用者のパソコン情報の漏えい
- (2)タイムズカー/免許証情報の漏えい
- (3)ソースネクスト/パスワードの漏えい
- (4)PHP問題
- (5)クレジットカード情報の漏えい
- (6)メール配信サービスを通じた間接的な情報漏えい
ちいプラの詳細なセキュリティ対策についてご興味がある場合は「ちいプラのセキュリティ」をご確認ください。
(1)GMO事案/金銭被害と利用者のパソコン情報の漏えい
(被害1)金銭被害
利用者の口座で、第三者により高額な手数料を伴う取引が勝手に行われた、という被害です。金銭の取引という点で近いのはちいプラのクレジットカード決済ですが、手数料は0円であり、全額返金も可能です。
そのため、万が一サーバーが乗っ取られて決済APIが不正に実行されたとしても、同様の金銭被害にはなりません。(なお、決済APIは、サーバーが乗っ取られない限り実行されないよう制限しています。)
(被害2)利用者のパソコン内の情報漏えい
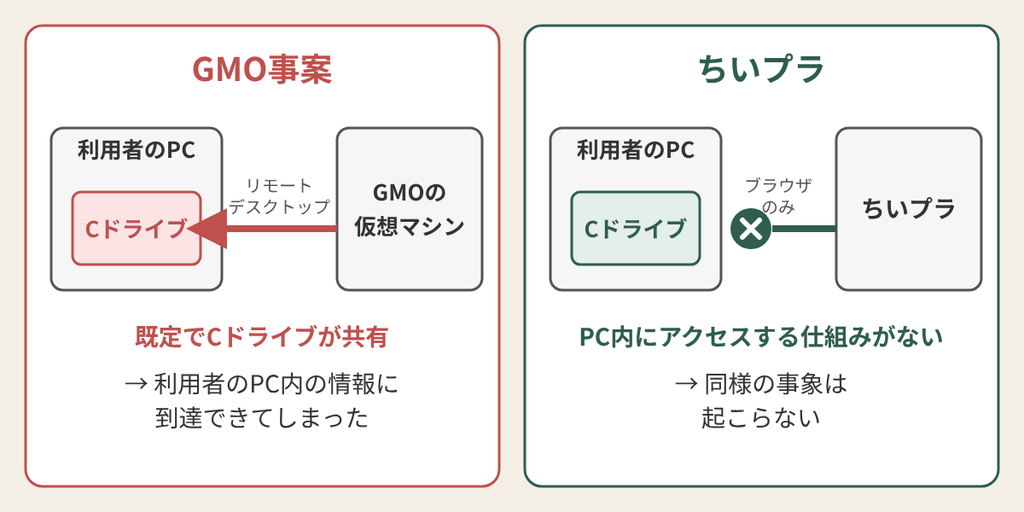
GMOが利用者に貸し出していた仮想マシンと、利用者のローカルパソコンがWindowsのリモートデスクトップで接続されており、既定でローカル環境(Cドライブ)が共有されていたことが原因でした。
これは権限設計における基本的な不備によるものです。
ちいプラのようなWebアプリでは、利用者のローカル環境にアクセスする仕組み自体が存在しないため、同様の事象は起こりません。
(2)タイムズカー/免許証情報の漏えい
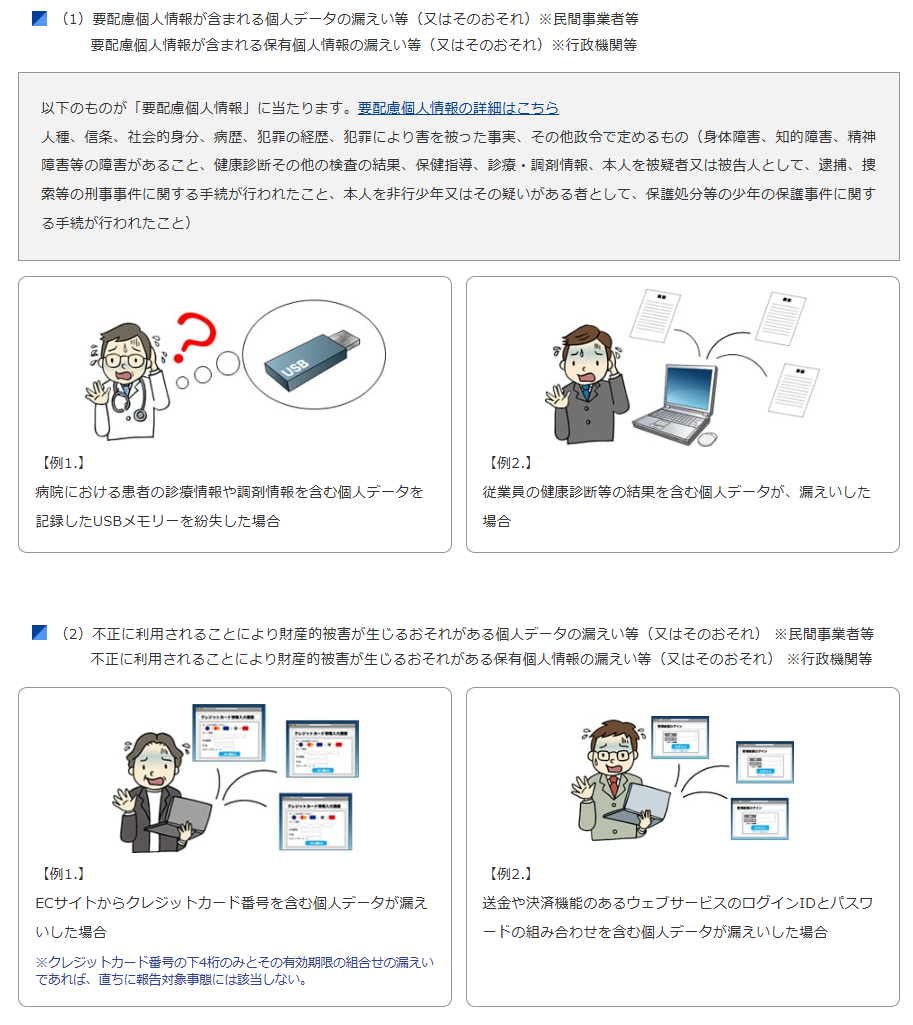
ちいプラでは、免許証情報など、個人情報保護委員会が定める要配慮個人情報や、悪用の影響が特に大きい情報は保持していません。
ちいプラで保持している「名前、住所、電話番号、メールアドレス、カード番号の下4桁」は、免許証情報やカード番号の全桁のような情報には該当しません。
もちろん「漏えいしても構わない」ということではありませんが、経済的な補償を伴うような重大事案にはなりにくいと考えています。(直近の数十の情報漏洩事例でも補償を表明しているのは重大事案のGMOとタイムズカーだけです)
(3)ソースネクスト/パスワードの漏えい
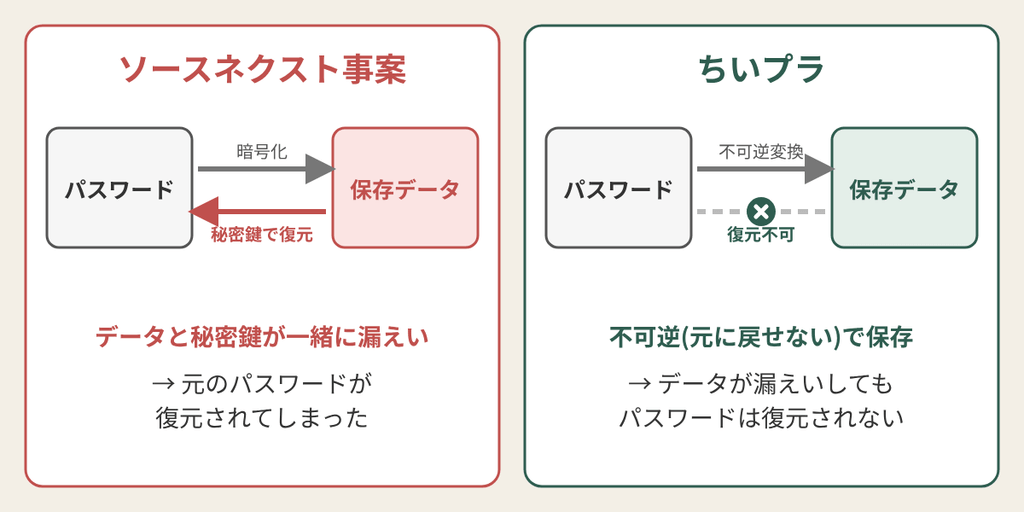
ソースネクスト社で、2000万件を超えるパスワードの漏えいがありました。パスワードは「暗号化」されていましたが、元に戻せる(復元可能な)方式でした。暗号化の秘密鍵も一緒に漏えいしたため、元のパスワードが復元できてしまうという状況です。
ちいプラでは、パスワードを元に戻せない形(不可逆)で保存しています。そのため、万が一データベースの情報が漏えいしても、パスワードが復元されることはありません。
(4)PHP問題
ちいプラではPHPを一切利用していないため、PHPに起因する問題の影響は受けません。ちいプラは、大企業や金融機関のシステムで広く使われているプログラミング言語「◯◯」で構築しています。(◯◯は誤字ではありません。具体的な技術情報を開示しない~攻撃者に情報を与えない~のもセキュリティ対策の基本です)
※PHPは小規模なWebサイト(代表はWordPress)やECサイトで広く利用されています。
(5)クレジットカード情報の漏えい
前述のとおり、ちいプラで保持しているカード情報は下4桁だけです。カード番号の全桁やセキュリティコード(CVC)は保持していません。そのため、これらがちいプラから漏えいすることはありません。
また、決済ページに偽のフォームを埋め込んで情報を盗む攻撃手法もありますが、不正なフォームを埋め込まれないよう対策を講じています。
(6)メール配信サービスを通じた間接的な情報漏えい
メール配信サービス(ユミルリンク、arara、アルカディア(自治体向け防災メール)、ブラストメールなど)で被害が多発しています。
これにより、自治体や多くの大企業のお客様情報が漏えいしています。
ちいプラのあるクライアントでもキャンペーンメールの配信でararaを利用していました。(被害に遭ったサーバーとは異なると報告を受けています)
今後、ちいプラからのキャンペーンメールは、ちいプラに実装した「会員向けメール配信機能」(※)によって行ってください。予約受付通知などと同様に、ちいプラ独自のメールサーバーから配信いたします。これにより、お客様情報を外部のサービスに預けることがなくなります。
※「会員向けメール配信」機能は高度なセグメンテーション機能も有しています。システムと一体化しているから実現できる機能です。またメール配信費用は原価です。(メール配信サービスの5分の1から10分の1)
まとめ
このようにちいプラは、情報漏えいが発生しても重大な事案に発展しにくい仕組みになっておりますので、ご安心ください。
もちろん「情報漏えいが起きない」という意味ではありません。AIの進化により、攻撃のリスクは今後も高まっていくと考えられます。この認識のもと、引き続きセキュリティ対策に努めてまいります。
利用者の皆さまにおかれましては、「お得」をうたう案内や「緊急対応が必要」と促すメールのリンクをクリックしたり、よくわからないソフトウェアやブラウザ拡張をインストールしたりしないよう、ご留意ください。
また、ちいプラの管理サイトアカウントを複数人で共有している場合は、一人1アカウントにしていただけるようお願いいたします。共有していると、不正アクセスがあっても「誰かがアクセスしたのだろう」と考えてしまい、検知が遅れて被害が拡大しまうからです。
追記
この機に乗じて「セキュリティ対策と称した製品・サービスの売り込み」が増えているようです。既製品の中には、AIの進化により従来型の対策では不十分になっているものも多いと考えられます。購入の際は慎重に、営業の言うことを鵜呑みにしないでください。AIによる攻撃へどう対応しているかを説明してもらい、納得できなければ見送るのがよいかと存じます。
判断に迷う場合は、AI(ChatGPT、Claude、Gemini)にご相談ください。非技術者にもわかりやすく解説してくれますし、商品の比較検討も手伝ってくれます。